Domain ccfp.de kaufen?
Wir ziehen mit dem Projekt
ccfp.de um.
Sind Sie am Kauf der Domain
ccfp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ccfp.de kaufen?
Was sind die wichtigsten Bestimmungen der aktuellen Richtlinie zu Datenschutz und Privatsphäre im Online-Bereich?
Die wichtigsten Bestimmungen der aktuellen Richtlinie zu Datenschutz und Privatsphäre im Online-Bereich sind die Einwilligung der Nutzer zur Datenverarbeitung, die Transparenz bei der Datenerhebung und -verarbeitung sowie die Sicherheit der Datenübertragung und -speicherung. Unternehmen müssen zudem die Rechte der Nutzer auf Auskunft, Berichtigung und Löschung ihrer Daten respektieren und angemessene Maßnahmen zum Schutz der Privatsphäre ergreifen. Verstöße gegen die Richtlinie können zu hohen Geldstrafen führen. **
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **

Ähnliche Suchbegriffe für Datenschutz-Richtlinie
Top-Angebote
Produkte zum Begriff Datenschutz-Richtlinie:
-
HB-Druck DSGVO Hinweis Aufkleber Datenschutz A2 (420x594mm)Produkteigenschaften Hochwertiger Aufkleber aus langlebiger Klebefolie mit einer Gesamtdicke von 155 µm (0,155mm) Ein UV-resistenter und witterungsbeständiger Aufdruck gewährleistet die Anwendung im Innen-, und/oder Außenbereich und ist für...25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Welche Auswirkungen hat die aktuelle Richtlinie auf den Datenschutz in der EU und wie beeinflusst sie die Geschäftspraktiken von Unternehmen?
Die aktuelle Richtlinie, die Datenschutz-Grundverordnung (DSGVO), hat dazu geführt, dass der Datenschutz in der EU gestärkt wurde. Unternehmen müssen nun sicherstellen, dass sie personenbezogene Daten rechtmäßig und transparent verarbeiten und die Privatsphäre der Verbraucher respektieren. Dies hat dazu geführt, dass Unternehmen ihre Datenschutzpraktiken überarbeiten mussten, um den Anforderungen der DSGVO zu entsprechen, was zu höheren Investitionen in Datenschutzmaßnahmen und einer verstärkten Sensibilisierung für Datenschutzfragen geführt hat. Darüber hinaus haben Unternehmen, die gegen die DSGVO verstoßen, mit erheblichen Geldstrafen zu rechnen, was zu einem stärkeren Fokus auf die Einhaltung der Datenschutzgesetze und die **
-
Wie sicher sind Geldtransaktionen in Bezug auf Datenschutz und Cyberkriminalität?
Geldtransaktionen sind in der Regel sicher, da Banken und Finanzinstitute strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dennoch besteht immer ein gewisses Risiko für Cyberkriminalität, insbesondere bei Online-Transaktionen, da Hacker und Betrüger ständig neue Methoden entwickeln, um an sensible Informationen zu gelangen. Es ist wichtig, sich bewusst zu sein, dass keine Transaktion zu 100% sicher ist, und daher sollten Verbraucher Vorsicht walten lassen und sichere Zahlungsmethoden wählen. Die Einhaltung von Best Practices wie die Verwendung von sicheren Passwörtern, die Aktualisierung von Software und die Überprüfung von Transaktionsdetails kann dazu beitragen, das Risiko von Datenschutzverletzungen und Cyberkriminalität zu minimieren. **

Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet, indem es interne Kontrollen und Prozesse implementiert, die die Einhaltung gesetzlicher Vorschriften und Richtlinien gewährleisten. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter, um sicherzustellen, dass sie über aktuelle Best Practices informiert sind. Zudem ist es wichtig, regelmäßige interne Audits durchzuführen, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Darüber hinaus sollte das Unternehmen eine offene Kommunikation mit den Prüfern pflegen und bei Bedarf externe Berater hinzuziehen, um sicherzustellen, dass alle Anforderungen erfüllt sind. **
Top-Angebote
Produkte zum Begriff Datenschutz-Richtlinie:
-
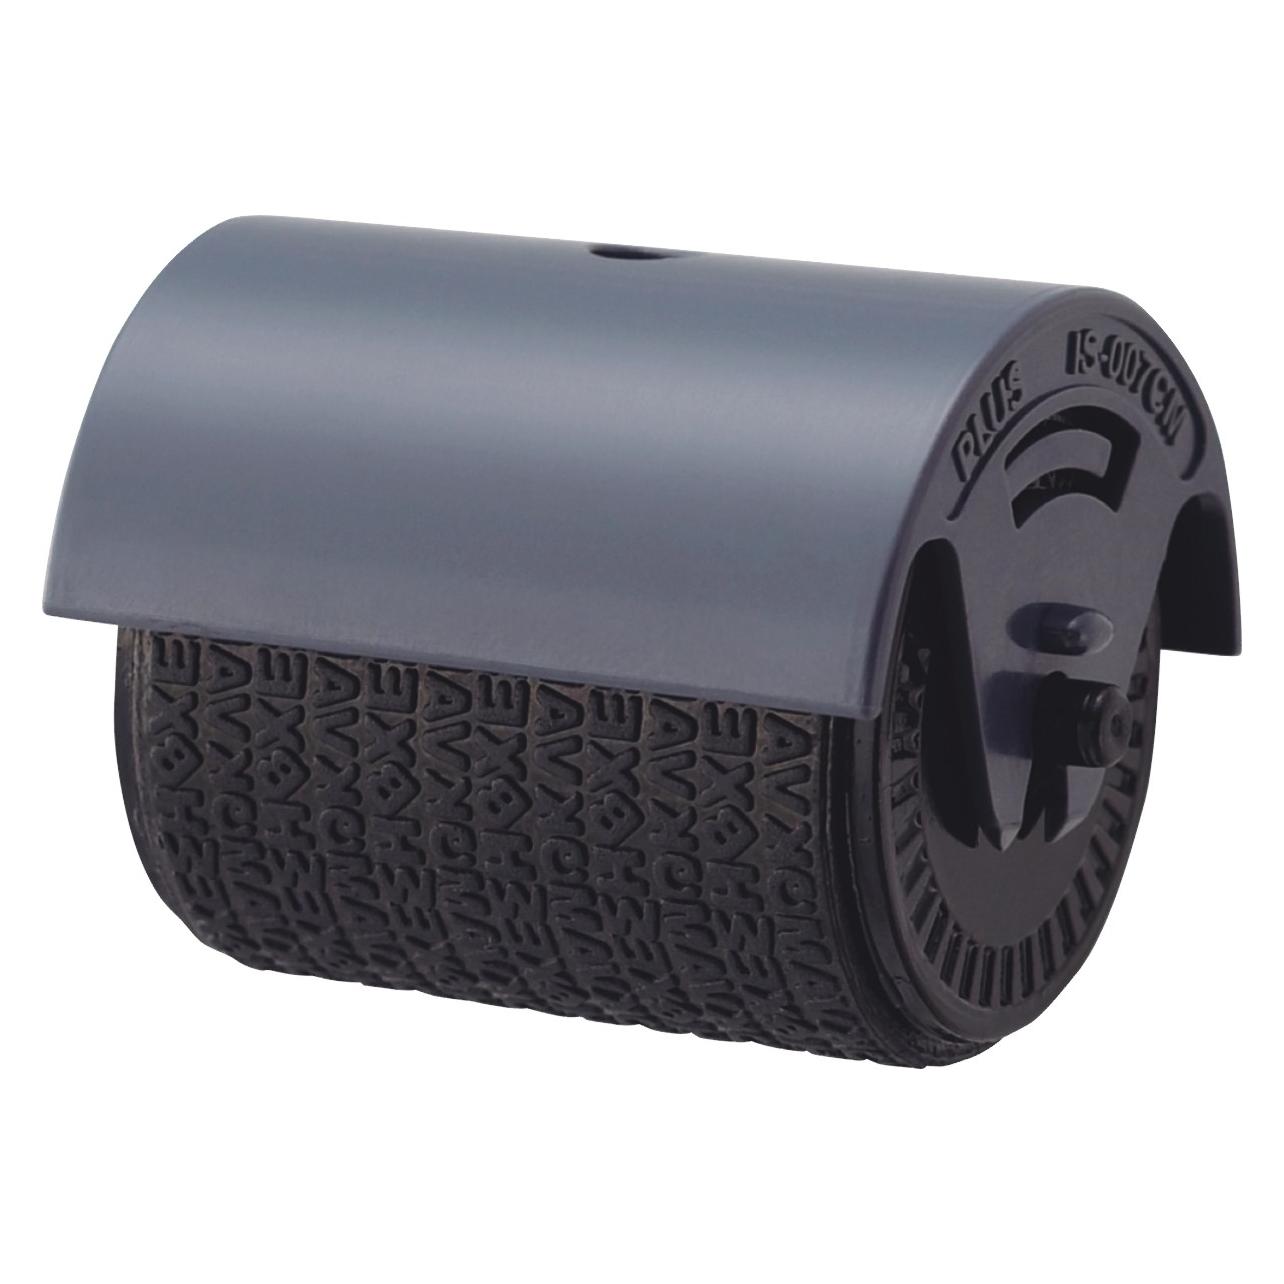
PLUS JAPAN Datenschutz-Rollstempel »Camouflage« gelbDatenschutz-Rollstempel »Camouflage«, Hersteller Name: PLUS Japan, Produkt-Typbezeichnung: Datenschutzstempel, Produkt-Name: Camouflage, Werkstoff: PS/ABS/POM/PE, Besonderheiten: Stempelmuster zur Kaschierung von persönlichen Daten, Kartusche nachfüllbar, Schreibfarbe des Stempels: schwarz, Abmessung der Stempelfläche: 26 mm largeur de rouleau, Versenden/Stempel/Datenschutzstempel11,84 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Bestimmungen der aktuellen Richtlinie zu Datenschutz und Privatsphäre im Online-Bereich?
Die wichtigsten Bestimmungen der aktuellen Richtlinie zu Datenschutz und Privatsphäre im Online-Bereich sind die Einwilligung der Nutzer zur Datenverarbeitung, die Transparenz bei der Datenerhebung und -verarbeitung sowie die Sicherheit der Datenübertragung und -speicherung. Unternehmen müssen zudem die Rechte der Nutzer auf Auskunft, Berichtigung und Löschung ihrer Daten respektieren und angemessene Maßnahmen zum Schutz der Privatsphäre ergreifen. Verstöße gegen die Richtlinie können zu hohen Geldstrafen führen. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Datenschutz-Richtlinie
-
HB-Druck DSGVO Hinweis Aufkleber Datenschutz A2 (420x594mm)Produkteigenschaften Hochwertiger Aufkleber aus langlebiger Klebefolie mit einer Gesamtdicke von 155 µm (0,155mm) Ein UV-resistenter und witterungsbeständiger Aufdruck gewährleistet die Anwendung im Innen-, und/oder Außenbereich und ist für...25,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und InternetDatenschutz und Internet , DS-GVO | BDSG | TDDDG | KI-VO | DMA | DSA , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202410, Produktform: Leinen, Redaktion: Jandt, Silke~Steidle, Roland, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 800, Keyword: BDSG; Betroffenenrechte; Cookie; DS-GVO; DSGVO; Datenschutz; Datenschutz durch Technik; Datenschutz-Grundverordnung; Datenschutzrecht; Datenverarbeitung; E-Privacy-VO; Internet; Internetdienst; KI; Löschpflicht; Netzinfrastruktur; TTDSG; Telekommunikationsinfrastruktur; Webdienst; ePrivacy-VO; eSport, Fachschema: Datenschutzrecht~Medienrecht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Öffentliches Recht, Fachkategorie: Unterhaltungs- und Medienrecht~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Produktverfügbarkeit: 02, Blätteranzahl: 774 Blätter, Länge: 227, Breite: 153, Höhe: 49, Gewicht: 1276, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und DatenschutzInformationssicherheit und Datenschutz , Handbuch für Praktiker und Begleitbuch zum T.I.S.P. , Sport-Gewindefahrwerk > Sportfederung , Auflage: 4., akt. und erweiterte Auflage, Erscheinungsjahr: 20240307, Produktform: Leinen, Redaktion: Secorvo, Auflage: 24004, Auflage/Ausgabe: 4., akt. und erweiterte Auflage, Abbildungen: zweifarbig, Keyword: Authentifizierung; Berechtigungsmanagement; CERT; DSGVO; Daten-Sicherheit; Datenschutz; ISO 27001; ISO 27002; IT-Grundschutz; IT-Security; Information Security; Informationssicherheitsmanagement; Kryptografie; Netzwerksicherheit; PKI; Sicherheitsvorfall; VPN, Fachschema: Datenschutz~EDV / Theorie / Sicherheit, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 185, Höhe: 40, Gewicht: 1849, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Auswirkungen hat die aktuelle Richtlinie auf den Datenschutz in der EU und wie beeinflusst sie die Geschäftspraktiken von Unternehmen?
Die aktuelle Richtlinie, die Datenschutz-Grundverordnung (DSGVO), hat dazu geführt, dass der Datenschutz in der EU gestärkt wurde. Unternehmen müssen nun sicherstellen, dass sie personenbezogene Daten rechtmäßig und transparent verarbeiten und die Privatsphäre der Verbraucher respektieren. Dies hat dazu geführt, dass Unternehmen ihre Datenschutzpraktiken überarbeiten mussten, um den Anforderungen der DSGVO zu entsprechen, was zu höheren Investitionen in Datenschutzmaßnahmen und einer verstärkten Sensibilisierung für Datenschutzfragen geführt hat. Darüber hinaus haben Unternehmen, die gegen die DSGVO verstoßen, mit erheblichen Geldstrafen zu rechnen, was zu einem stärkeren Fokus auf die Einhaltung der Datenschutzgesetze und die **
-
Wie sicher sind Geldtransaktionen in Bezug auf Datenschutz und Cyberkriminalität?
Geldtransaktionen sind in der Regel sicher, da Banken und Finanzinstitute strenge Sicherheitsmaßnahmen implementieren, um die Daten ihrer Kunden zu schützen. Dennoch besteht immer ein gewisses Risiko für Cyberkriminalität, insbesondere bei Online-Transaktionen, da Hacker und Betrüger ständig neue Methoden entwickeln, um an sensible Informationen zu gelangen. Es ist wichtig, sich bewusst zu sein, dass keine Transaktion zu 100% sicher ist, und daher sollten Verbraucher Vorsicht walten lassen und sichere Zahlungsmethoden wählen. Die Einhaltung von Best Practices wie die Verwendung von sicheren Passwörtern, die Aktualisierung von Software und die Überprüfung von Transaktionsdetails kann dazu beitragen, das Risiko von Datenschutzverletzungen und Cyberkriminalität zu minimieren. **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet, indem es interne Kontrollen und Prozesse implementiert, die die Einhaltung gesetzlicher Vorschriften und Richtlinien gewährleisten. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter, um sicherzustellen, dass sie über aktuelle Best Practices informiert sind. Zudem ist es wichtig, regelmäßige interne Audits durchzuführen, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Darüber hinaus sollte das Unternehmen eine offene Kommunikation mit den Prüfern pflegen und bei Bedarf externe Berater hinzuziehen, um sicherzustellen, dass alle Anforderungen erfüllt sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.