Domain ccfp.de kaufen?
Wir ziehen mit dem Projekt
ccfp.de um.
Sind Sie am Kauf der Domain
ccfp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ccfp.de kaufen?
Was ist der Unterschied zwischen Pukylino und wutsch?
Der Hauptunterschied zwischen dem Pukylino und dem Wutsch liegt in ihrer Größe und ihrem Design. Das Pukylino ist kleiner und für jüngere Kinder ab etwa einem Jahr gedacht, während das Wutsch etwas größer ist und für Kinder ab etwa 1,5 Jahren geeignet ist. Zudem hat das Pukylino vier Räder, während das Wutsch nur drei Räder hat. Das Pukylino hat auch eine etwas niedrigere Sitzhöhe und ist daher besonders für die Kleinsten geeignet, um das Gleichgewicht zu trainieren. Insgesamt sind beide Modelle hochwertige Laufräder, die die motorischen Fähigkeiten und die Koordination von Kindern fördern. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Pukylino
Top-Angebote
Produkte zum Begriff Pukylino:
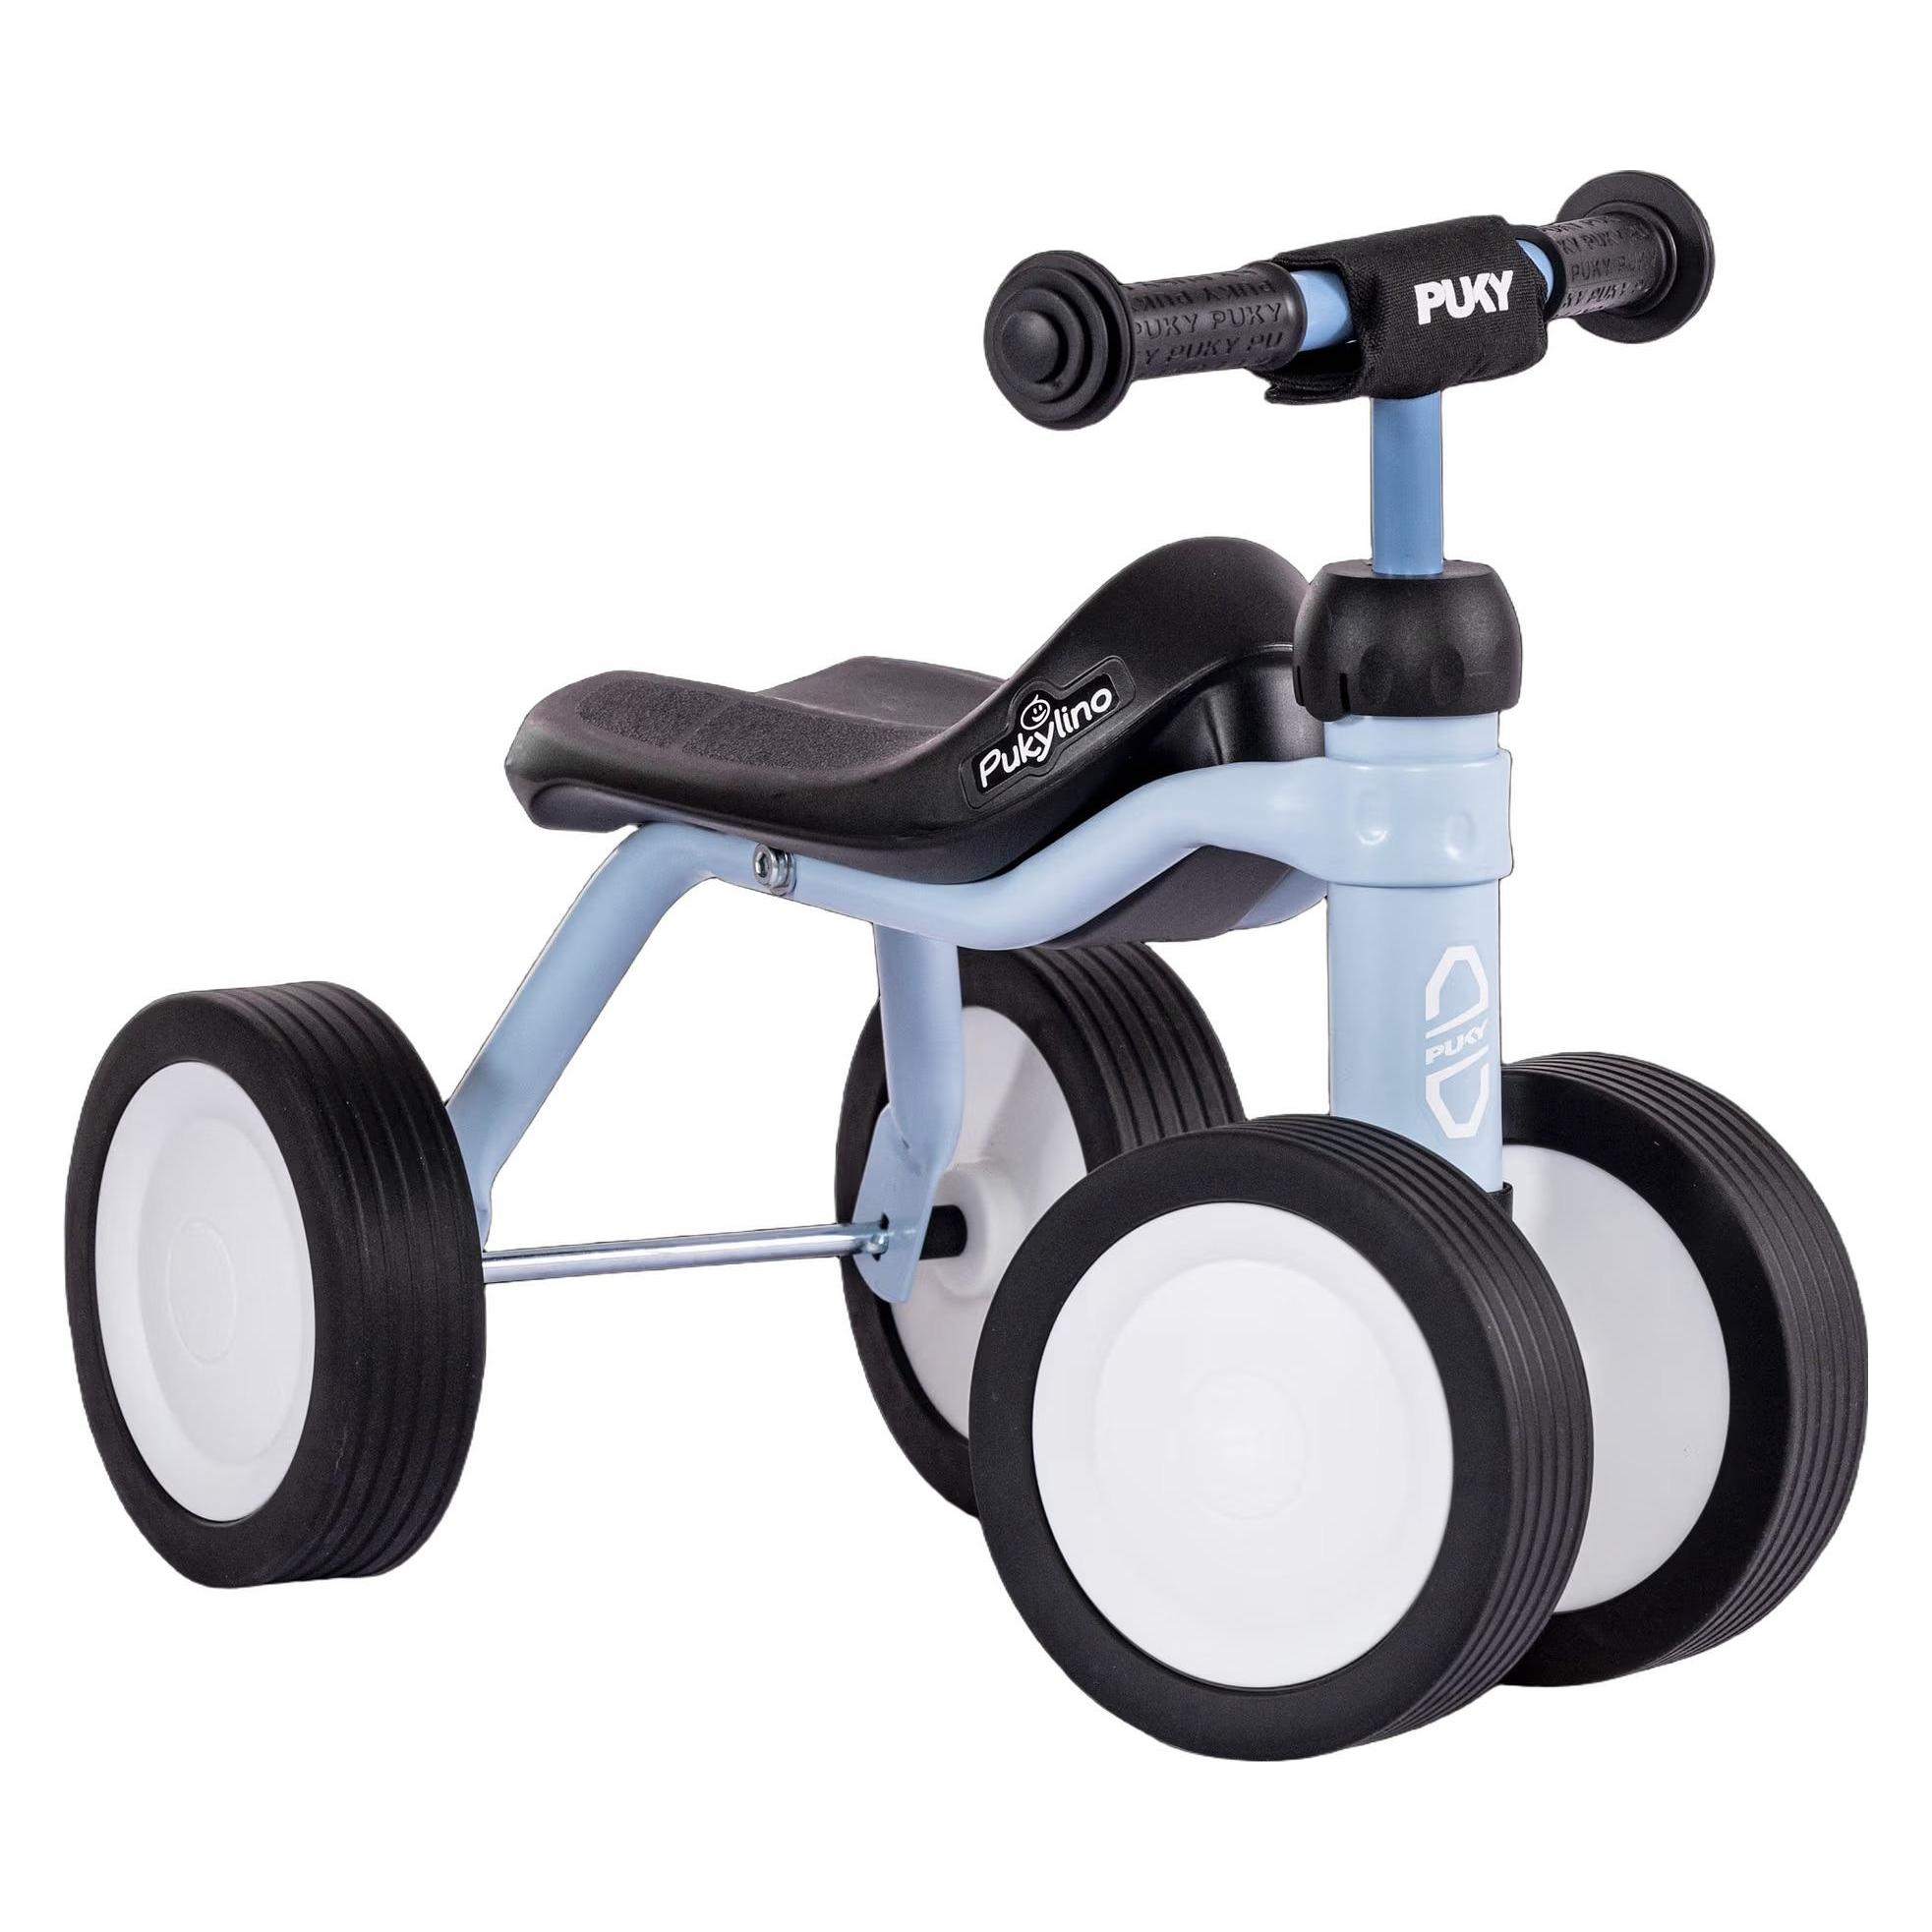

-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet, indem es interne Kontrollen und Prozesse implementiert, die die Einhaltung gesetzlicher Vorschriften und Richtlinien gewährleisten. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter, um sicherzustellen, dass sie über aktuelle Best Practices informiert sind. Zudem ist es wichtig, regelmäßige interne Audits durchzuführen, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Darüber hinaus sollte das Unternehmen eine offene Kommunikation mit den Prüfern pflegen und bei Bedarf externe Berater hinzuziehen, um sicherzustellen, dass alle Anforderungen erfüllt sind. **
Top-Angebote
Produkte zum Begriff Pukylino:
-
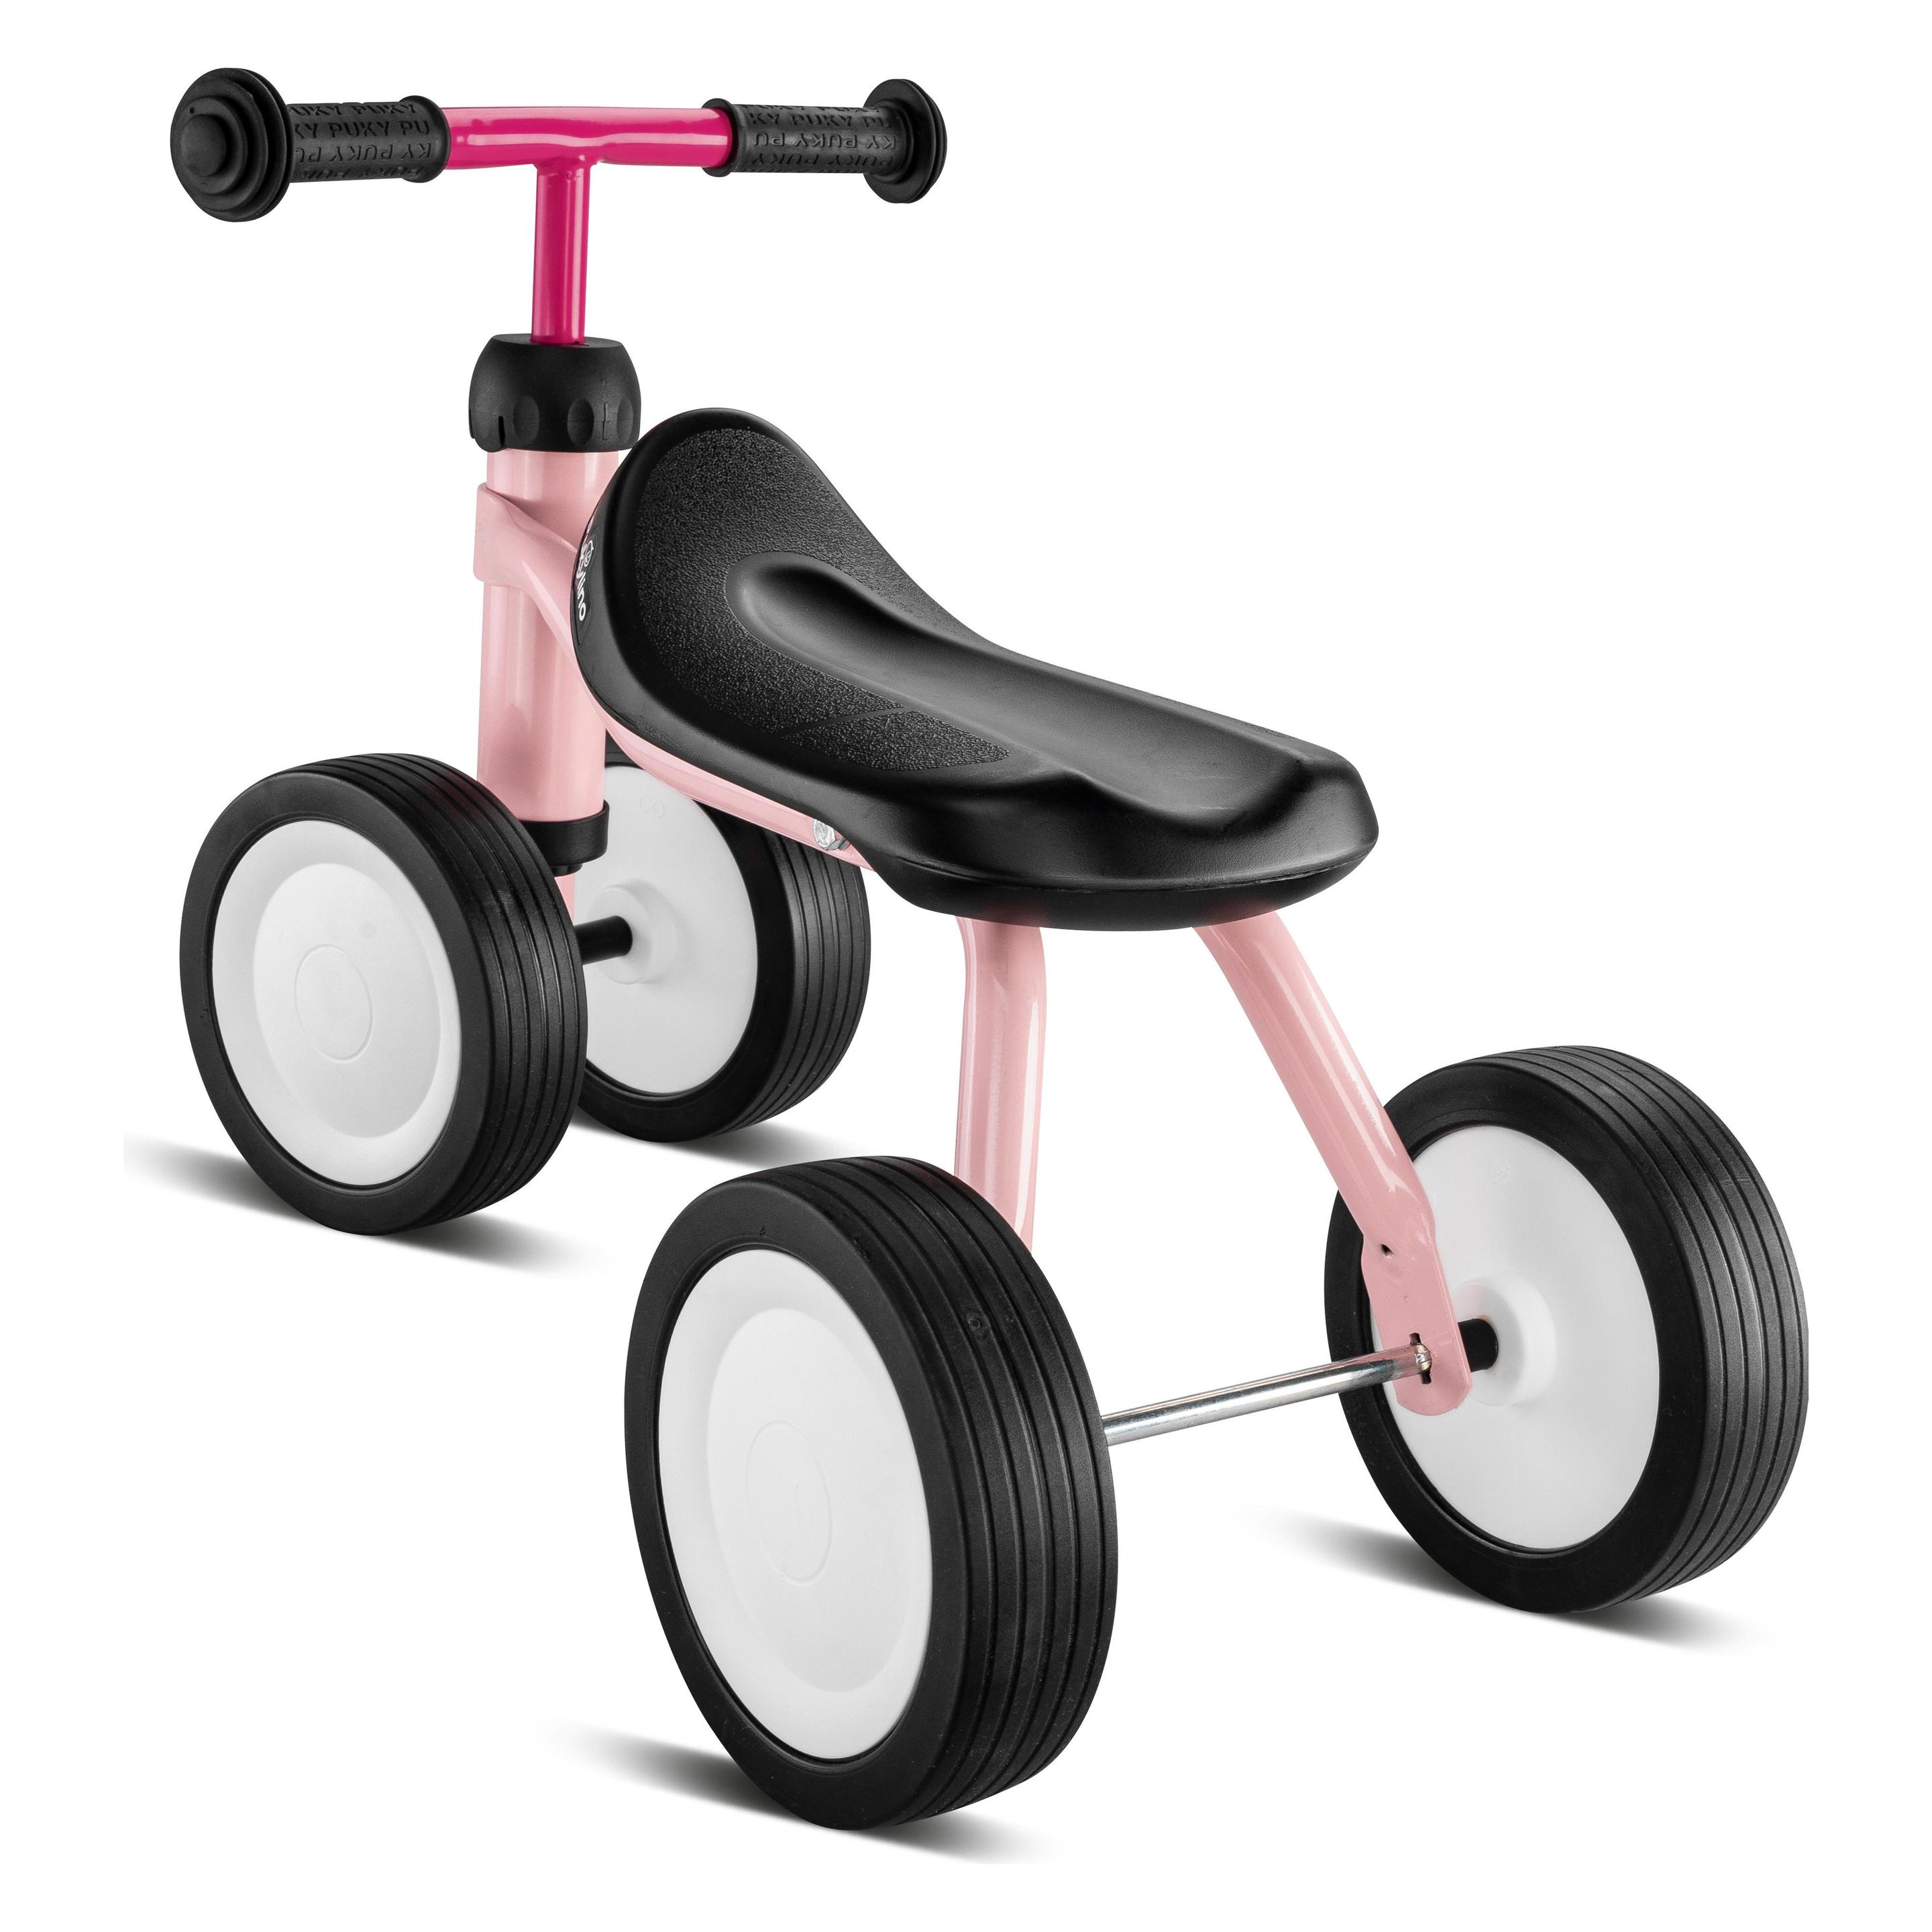
PUKY 3015 PUKYlino® rose PUKYlino® - My first PUKYDer Einstieg in die Mobilität „PUKYLINO®“ ist der ideale Einstieg in die Mobilität und bereits für Kinder geeignet, die gerade laufen gelernt haben. „PUKYLINO®“ ist ein Rutschfahrzeug für die ersten Erfahrungen im Auf- und Absteigen, Abstoßen sowie Lenken und schult insbesondere die Koordination von gleichmäßigen und gegenläufigen Beinbewegungen. Gleichzeitig lernt das Kind durch erste Erfahrungen beim Lenken planvolle Richtungswechsel. Ergonomischer Sitz, Sicherheitslenkergriffe, leise Laufräder. Stoßfeste Pulverlackierung. Highlights Der Einstieg in die Mobilität Schult die ersten Lenk- und Beinbewegungen Leise Laufräder Produktgewicht: 2,7 kg Ausstattung Ergonomischer Sitz Sicherheitslenkergriffe Leise Laufräder Stoßfeste Pulverlackierung Sicherheitsmerkmale Sicherheitslenkergriffe 1+ ab 75 cm Produktgewicht: 2,7 kg55,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Pukylino und wutsch?
Der Hauptunterschied zwischen dem Pukylino und dem Wutsch liegt in ihrer Größe und ihrem Design. Das Pukylino ist kleiner und für jüngere Kinder ab etwa einem Jahr gedacht, während das Wutsch etwas größer ist und für Kinder ab etwa 1,5 Jahren geeignet ist. Zudem hat das Pukylino vier Räder, während das Wutsch nur drei Räder hat. Das Pukylino hat auch eine etwas niedrigere Sitzhöhe und ist daher besonders für die Kleinsten geeignet, um das Gleichgewicht zu trainieren. Insgesamt sind beide Modelle hochwertige Laufräder, die die motorischen Fähigkeiten und die Koordination von Kindern fördern. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
-
Was sind die wichtigsten Anwendungsfälle für einen Audit-Trail in den Bereichen Datenschutz, Compliance und Informationssicherheit?
Ein Audit-Trail ist wichtig, um die Einhaltung von Datenschutzvorschriften zu überwachen und sicherzustellen, dass personenbezogene Daten angemessen geschützt werden. Zudem ermöglicht er die Überwachung von Compliance-Vorgängen, um sicherzustellen, dass interne Richtlinien und externe Vorschriften eingehalten werden. Darüber hinaus dient ein Audit-Trail dazu, die Integrität und Vertraulichkeit von Informationen zu gewährleisten und unautorisierte Zugriffe oder Änderungen zu identifizieren. Schließlich unterstützt er die Ermittlung von Sicherheitsvorfällen und die Nachverfolgung von Aktivitäten, um potenzielle Bedrohungen zu erkennen und zu bekämpfen. **
-
Was ist ein Audit-Trail und wie wird er in der Datenschutz- und Compliance-Überwachung eingesetzt?
Ein Audit-Trail ist eine lückenlose Aufzeichnung aller Aktivitäten in einem System oder einer Anwendung. Er wird in der Datenschutz- und Compliance-Überwachung eingesetzt, um nachvollziehen zu können, wer auf welche Daten zugegriffen hat und welche Änderungen vorgenommen wurden. Dadurch können Verstöße gegen Datenschutzrichtlinien oder Compliance-Vorschriften schnell erkannt und behoben werden. **
Ähnliche Suchbegriffe für Pukylino
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Vorfälle in den Bereichen Cybersicherheit, Datenschutz, physische Sicherheit und anderen relevanten Domänen zu reagieren, um Schäden zu minimieren. Durch klare Verantwortlichkeiten und definierte Prozesse können Teams schnell und koordiniert handeln, um Bedrohungen zu identifizieren, zu isolieren und zu beheben. Ein gut durchdachter Plan ermöglicht es Unternehmen, die Auswirkungen von Vorfällen zu begrenzen und die Wiederherstellung von Systemen und Daten zu beschleunigen. Darüber hinaus kann ein Incident-Response-Plan dazu beitragen, das Vertrauen von Kunden, Partnern und anderen Stakeholdern zu erhalten, indem er zeigt, dass das Unternehmen in der Lage ist, angemessen auf Sicherheitsvorfäl **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Compliance und Datenschutz erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit erfolgreich abschneidet, indem es regelmäßige interne Überprüfungen durchführt, um sicherzustellen, dass alle Finanz- und Compliance-Richtlinien eingehalten werden. Darüber hinaus ist es wichtig, dass das Unternehmen eine klare Dokumentation aller finanziellen Transaktionen und Compliance-Maßnahmen führt, um bei einem Audit nachweisen zu können, dass alle Vorschriften eingehalten wurden. Zudem sollte das Unternehmen sicherstellen, dass es alle Datenschutzbestimmungen einhält und die Daten seiner Kunden und Mitarbeiter angemessen schützt, um bei einem Audit in diesem Bereich erfolgreich zu sein. Schließlich ist es wichtig, dass das Unternehmen ein starkes internes Kontrollsystem implementiert, um potenzielle Risiken zu identifizieren und zu minimieren, was dazu beiträgt, dass **
-
Wie kann ein Unternehmen sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet?
Ein Unternehmen kann sicherstellen, dass es bei einem Audit in den Bereichen Finanzen, Datenschutz und Compliance erfolgreich abschneidet, indem es interne Kontrollen und Prozesse implementiert, die die Einhaltung gesetzlicher Vorschriften und Richtlinien gewährleisten. Dazu gehört auch die regelmäßige Schulung der Mitarbeiter, um sicherzustellen, dass sie über aktuelle Best Practices informiert sind. Zudem ist es wichtig, regelmäßige interne Audits durchzuführen, um potenzielle Probleme frühzeitig zu erkennen und zu beheben. Darüber hinaus sollte das Unternehmen eine offene Kommunikation mit den Prüfern pflegen und bei Bedarf externe Berater hinzuziehen, um sicherzustellen, dass alle Anforderungen erfüllt sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.